CyStrat
SOC Suite
Agentisches All-in-one-Managed-SOC: KI-Agenten korrelieren Signale aus allen Modulen und unterstützen unsere Analysten — über die Verteidigungsmaßnahmen entscheidet der Mensch.
Management-Zusammenfassung
CyStrat SOC Suite v2 ist die Security-Operations-Center-Plattform der nächsten Generation für Enterprise- und MSSP-Umgebungen. Aufgebaut auf einer revolutionären KI-first-Architektur, verwandelt sie Security Operations von reaktiver Alarmbearbeitung in proaktives, intelligentes Threat Hunting und Reaktion.
Single-Page-Investigation
Vollständige Alarmanalyse ohne Modulwechsel. Kein Kontextwechsel.
KI-gestützte Analyse
Jeder Alarm wird von KI-Agenten mit Drilldown-Funktion analysiert.
Reaktion in unter einer Minute
Automatisierte Playbook-Ausführung mit KI-Empfehlungen in unter 60 Sekunden.
Multi-Tenant-fähig
Von Anfang an für MSSP-Skalierung gebaut. Bereit für globale Operationen.
Agentic-AI-Kern
Jedes SOC-Modul meldet sich beim Agentic-AI-Orchestrierungskern, der Signale korreliert, anreichert und Reaktionsoptionen vorbereitet. Automatisierte Playbooks laufen nur in den von Ihnen freigegebenen Grenzen — alles darüber hinaus gibt ein Analyst frei.
SIEM
Zentralisierte Protokollierung & Erkennungsgrundlage.
Modul entdecken →
SOAR
Orchestrierung & automatisierte Reaktion.
Modul entdecken →
EDR Management
EDR-Kontext im SIEM, Response & audit-sicheres Allow-Listing.
Modul entdecken →
Threat Intelligence
Threat-Intel-Aggregation & Operationalisierung.
Modul entdecken →
Vulnerability Mgmt
Schwachstellen-Lebenszyklus: von Scan bis Behebung.
Modul entdecken →
Compliance
Regulatorische Berichte & Audit-Bereitschaft.
Modul entdecken →
COMPASS
Sicherheits- & Risikokompass für das Management.
Modul entdecken →Kernplattform-Module
Command Center
Executive-Betriebsdashboard
Echtzeit-Executive-Übersicht über Security Operations. Nicht-technische Führungskräfte erhalten sofortiges Lagebewusstsein.
- ✓ Globaler Bedrohungsindikator mit Echtzeit-Scoring
- ✓ Aktive Vorfallverfolgung & Time-to-Resolution-Metriken
- ✓ Geografische Bedrohungsverteilung auf interaktiver Weltkarte
- ✓ Systemgesundheitsüberwachung (CPU, Speicher, Ingestion-Raten)
SIEM
Alarmmanagement & Korrelation
Zentralisiertes Sicherheitsereignismanagement mit intelligenter Korrelation. 95 % Rauschreduzierung durch KI-Filterung.
- ✓ Ingestion-Kapazität von über 50.000 Ereignissen/Sekunde
- ✓ Echtzeitkorrelation & automatische Deduplizierung
- ✓ Erweiterte Filterung & individuelle Analystenansichten
- ✓ Verhaltenskorrelation & Kill-Chain-Mapping
Alarmdetails
Die Investigations-Revolution
Single-Page-Investigation-Plattform mit KI-gestützter Analyse. Jede Frage stellen, sofort Analyse erhalten.
- ✓ KI-Analyse-Agent mit Executive Summary & Risiko-Scoring
- ✓ 17 Standard-Tabs + dynamisch KI-generierte Tabs
- ✓ Prozessbaum-Visualisierung (D3.js)
- ✓ Vollständiger Audit-Trail & automatisch generierte Vorfallberichte
EDR
EDR-Kontext, Response & Audit
Das Modul bringt Ihr bestehendes EDR ins SIEM: Detections und Endpoint-Kontext neben Netzwerk-, Cloud- und Identity-Daten — mit Response und Allow-Listing aus demselben Fall.
- ✓ EDR-Detections und Telemetrie als Kontext im SIEM
- ✓ Aktive Response wie Host-Containment, entschieden durch Analysten
- ✓ Audit-Trail privilegierter EDR-Response-Sessions
- ✓ Audit-sicheres Allow-Listing aus dem SIEM, je nach EDR
Sie möchten die Plattform auch betrieben haben? Siehe EDR Betrieb & Response.
Threat Intelligence
Strategischer Kontext & IOC-Anreicherung
Verfolgung von Bedrohungsakteuren und Kampagnenüberwachung, abgebildet auf MITRE ATT&CK. KI-Agenten reichern IOCs kontinuierlich an.
- ✓ Datenbank mit verschiedensten Bedrohungsindikatoren
- ✓ Integration verschiedenster Anbieter z.B. VirusTotal, Haveibeenpwned u.a.
- ✓ Automatische Anreicherung im Security Monitoring
- ✓ Proaktiver Schutz der Infrastruktur
Vulnerability Mgmt
Proaktive Bewertung & Patching
Kontinuierliches Scannen, Risikopriorisierung und automatisiertes Patch-Management. KI-Risiko-Scoring priorisiert Patches basierend auf realer Threat Intelligence.
- ✓ Kontinuierliches Netzwerk- & Anwendungs-Scanning
- ✓ KI-basiertes Risiko-Scoring & Verfolgung der Exploit-Verfügbarkeit
- ✓ Compliance-Mapping (PCI-DSS, ISO 27001)
SOAR
Orchestrierung & Automatisierung
Automatisierte Ausführung von Response-Playbooks. Ausführungszeiten unter 60 Sekunden. KI schlägt optimale Playbooks pro Alarm vor.
- ✓ Visueller Playbook-Designer mit über 200 vorgefertigten Playbooks
- ✓ Über 500 Integrationen von Sicherheitstools
- ✓ Selbstheilende KI-Agenten beheben Playbook-Fehler
- ✓ Automatisierte Reaktion schneller als manuelle Triage
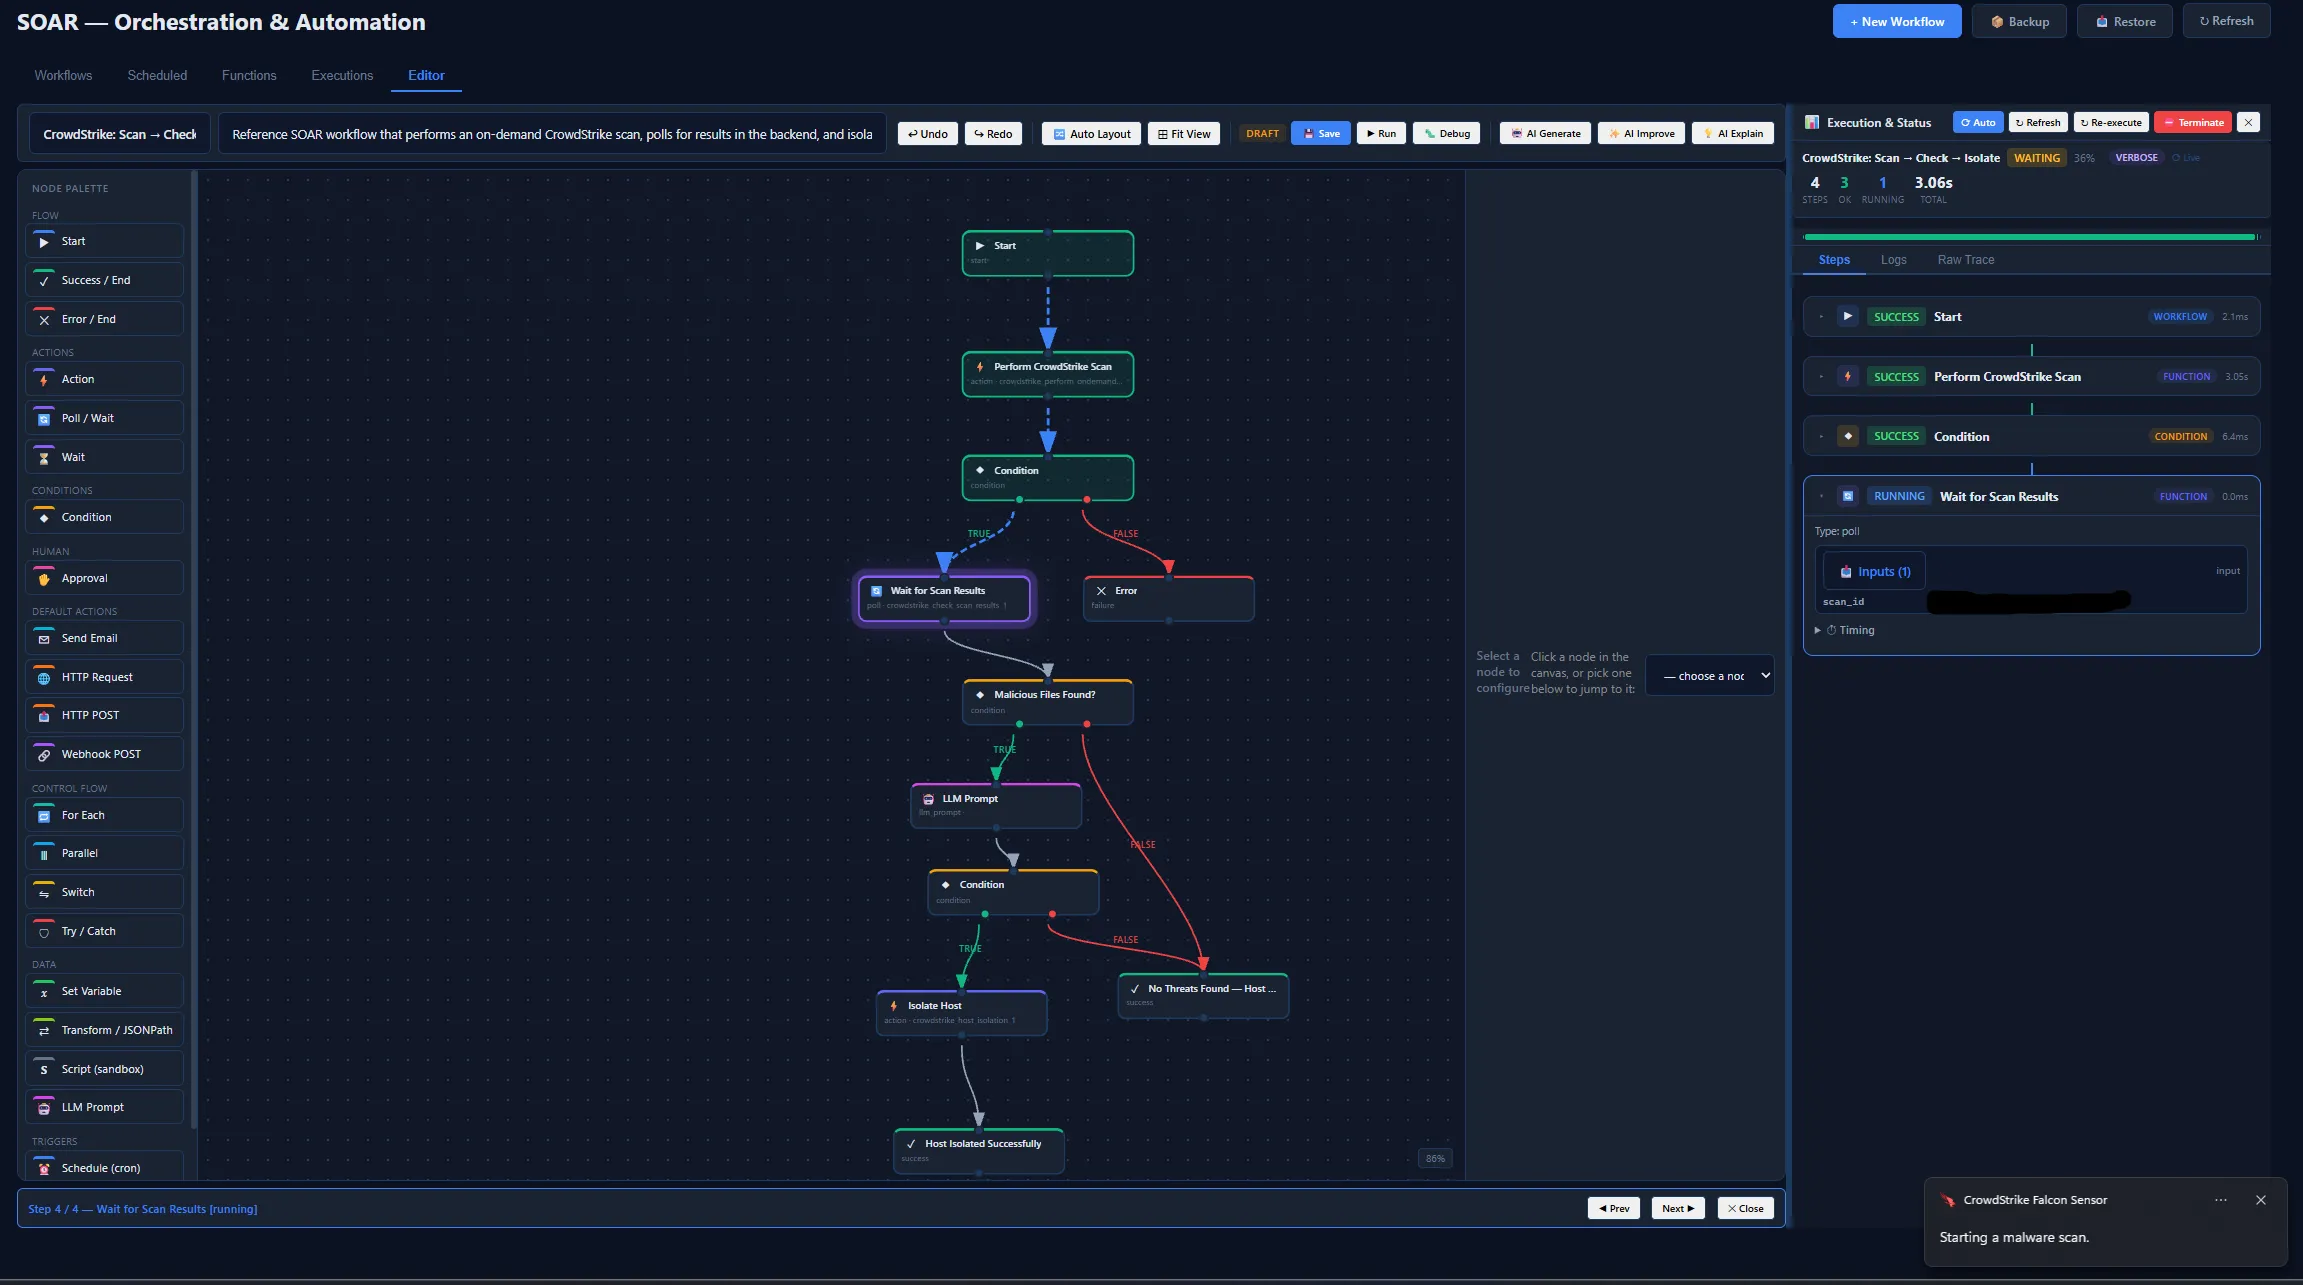 Zum Vergrößern anklicken
Häufige Fragen
Antworten auf die Fragen, die uns Kunden am häufigsten stellen.
Welche Module enthält die SOC Suite?
Wo werden die Daten gespeichert?
Wie lange werden Logdaten aufbewahrt?
Kann die Suite On-Premises betrieben werden?
Ihre Frage ist nicht dabei? Frage stellen