Über UNS
CyStrat Services GmbH — Managed Cyber Defense, Incident Response und Security Operations. Entwickelt in Deutschland, betrieben rund um die Uhr.
Wir sind ein spezialisierter Anbieter für Managed Security Operations. Unser Team betreibt ein Security Operations Center, das Angriffe erkennt, bewertet und gemeinsam mit unseren Kunden stoppt — technologiegestützt, aber immer mit dem Menschen in der Entscheidung.
Management und Leitung
Die Menschen, die CyStrat Services führen und den operativen Betrieb verantworten — direkt erreichbar, ohne Zwischenebenen.
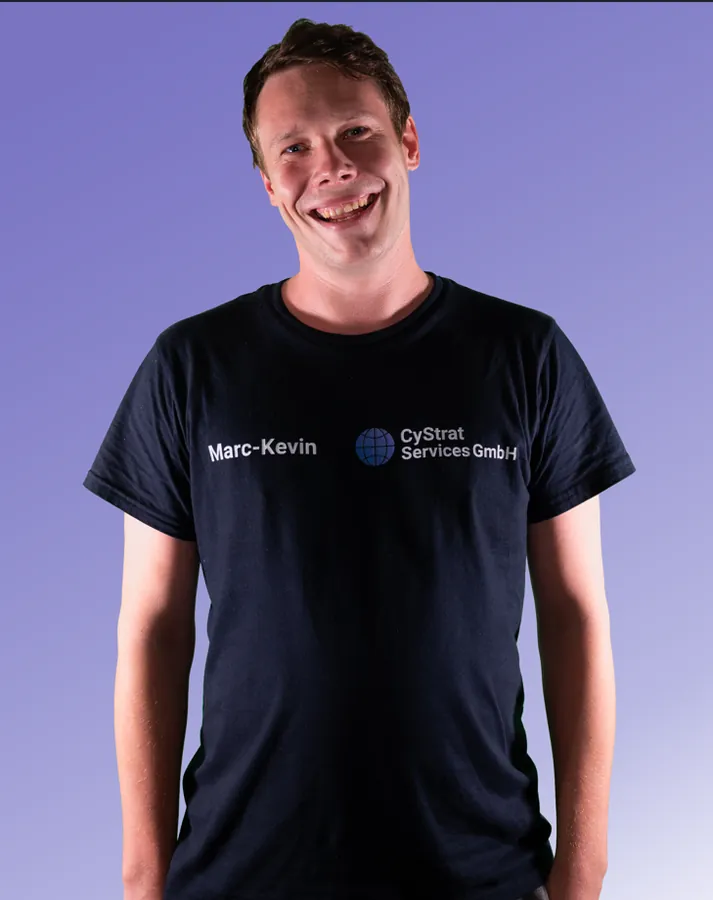
Marc-Kevin Lindner
Geschäftsführung
Verantwortet Strategie, Sales und Backoffice — mit Wurzeln in SIEM-Engineering und Security Operations.
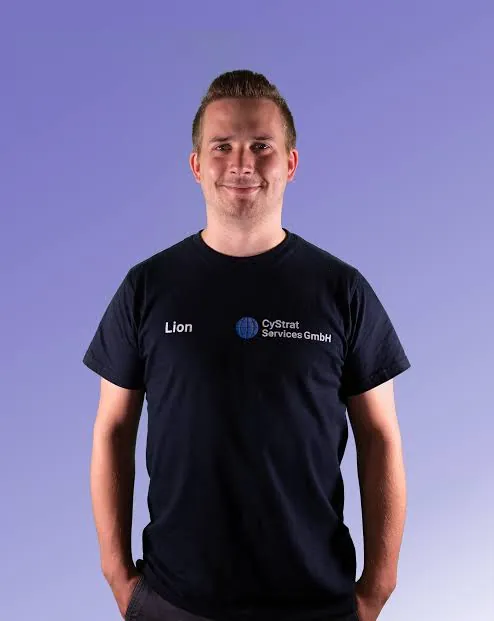
Lion Nagenrauft
Geschäftsführung
Verantwortet Technologie, Services und die Plattform der CyStrat SOC Suite sowie Detection Engineering und Automatisierung.
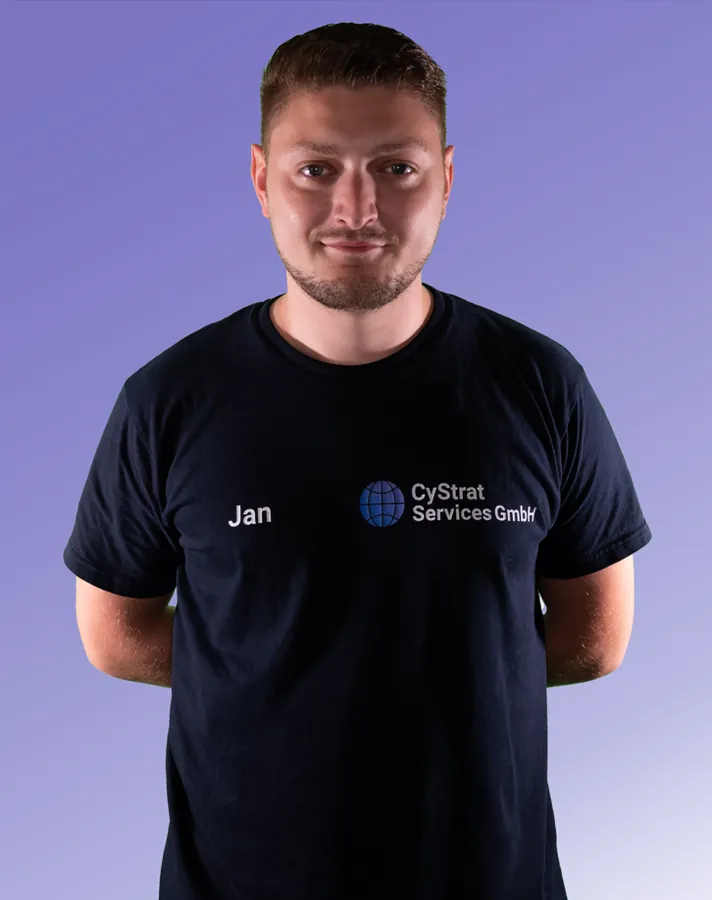
Jan Hallebach
Teamleiter Analyse
Führt das Analyse-Team im 24x7-Betrieb: Alarmqualität, Triage-Standards und Eskalation bis in die Incident Response.
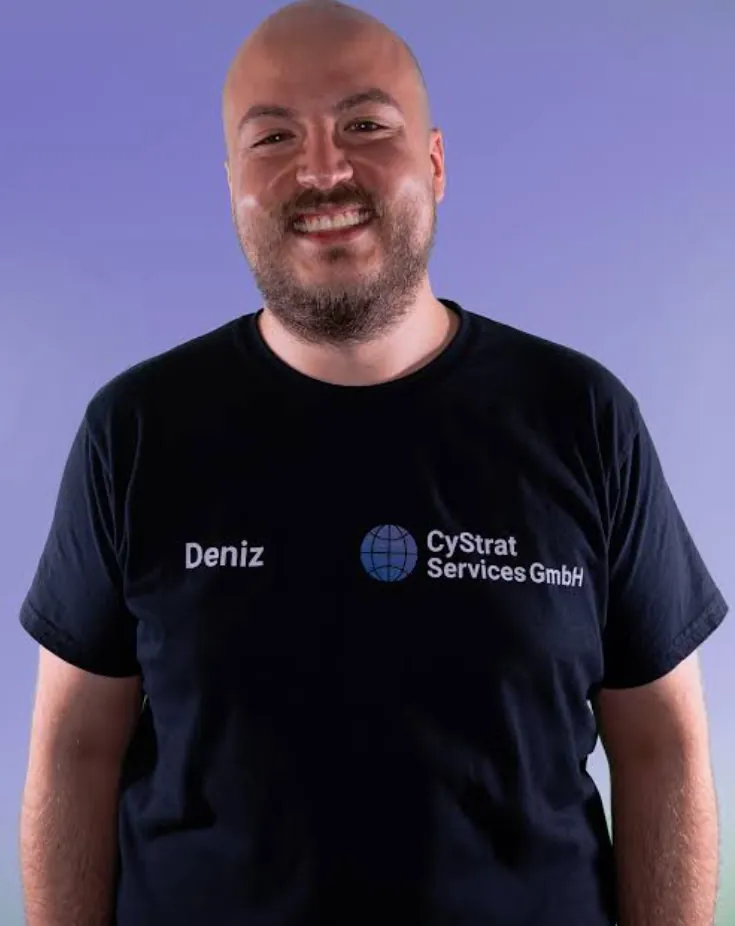
Deniz Ibicioglu
Teamleiter Managed Service
Verantwortet den Managed-Service-Betrieb: Onboarding, Servicequalität, SLA-Einhaltung und die tägliche Zusammenarbeit mit Kundenteams.
Wer wir sind
Die CyStrat Services GmbH mit Sitz in Maintal bei Frankfurt am Main entstand aus der Praxis: aus Incident-Response-Einsätzen, aus SIEM-Projekten und aus der Erkenntnis, dass viele Organisationen Sicherheitswerkzeuge besitzen, aber niemanden, der sie rund um die Uhr betreibt.
Genau diese Lücke schließen wir. Wir übernehmen den Betrieb — als vollständig Managed SOC oder Co-Managed Cyber Defense an der Seite Ihres Teams. Von Monitoring und SIEM über EDR-Betrieb, Vulnerability Management und SOAR-Automatisierung bis zu Incident Response, Forensik und Red Teaming.
Geführt wird das Unternehmen von Marc-Kevin Lindner und Lion Nagenrauft. Eingetragen ist die Gesellschaft beim Amtsgericht Hanau unter HRB 98851.
- Managed und Co-Managed Cyber Defense (8x5 bis 24x7x365)
- Incident Response und IT-Forensik
- SIEM Consulting und Use-Case-Entwicklung
- Offensive Security und Security Awareness
Unternehmensdaten
Unser Informationssicherheits-Managementsystem ist nach ISO/IEC 27001 zertifiziert. Was wir für unsere Kunden fordern, gilt zuerst für uns selbst: geprüfte Prozesse, dokumentierte Verantwortlichkeiten und regelmäßige Audits.
Vollständige Anbieterangaben finden Sie im Impressum.
Wofür wir stehen
Vier Prinzipien, an denen sich jeder unserer Services messen lässt.
Technologie unterstützt, der Mensch entscheidet
Agentic AI und Automatisierung beschleunigen Triage, Anreicherung und Reporting. Über Eingriffe in Ihre Systeme entscheidet immer ein Analyst.
Made in Germany
Infrastrukturbetrieb, Datenhaltung und Ansprechpartner in Deutschland — mit klaren Vertragsgrundlagen und DSGVO-konformen Prozessen. Für die Analyse gibt es verschiedene Betriebsmodelle: rein deutsche Servicezeiten oder Follow the Sun — in beiden Fällen arbeitet dasselbe festangestellte Team der CyStrat Services GmbH.
Transparenz statt Blackbox
Sie sehen, was wir sehen: Use-Cases, Alarme, Kennzahlen und Entscheidungswege liegen offen in einer Plattform.
Partnerschaftlich statt Ticketschalter
Feste Analysten, gemeinsame Reviews und ein Serviceumfang, der zu Ihrer Sicherheitslage passt — nicht zu unserem Standardpaket.
Wie wir arbeiten
Ein Aufbau, der bewusst schlank bleibt und Verantwortung klar verteilt.
Team und Kultur
Unser Team verbindet SOC-Analytik, Incident Response, Forensik, Detection Engineering und offensive Security. Wir arbeiten in kleinen, verantwortlichen Einheiten: Wer eine Detection baut, betreut sie auch im Betrieb — das verkürzt Wege und hält die Qualität hoch.
- SOC-Analytik (L1–L3) und Detection Engineering
- Incident Response und IT-Forensik
- SIEM- und EDR-Engineering
- Offensive Security in Zusammenarbeit mit Partnern
Partner
Für Teile der offensiven Sicherheitsleistungen arbeiten wir mit der Exploit Labs GmbH zusammen — einem spezialisierten Team für Penetrationstests und Red Teaming.
Kontakt
Lernen Sie uns kennen
Ob Managed SOC, Co-Managed Cyber Defense oder ein akuter Vorfall — sprechen Sie direkt mit unseren Analysten.
Häufige Fragen
Antworten auf die Fragen, die uns Kunden am häufigsten stellen.
Wer steht hinter CyStrat Services?
Was macht CyStrat anders als große MSSPs?
Ist CyStrat zertifiziert?
Arbeiten Sie auch mit kleineren Unternehmen?
Ihre Frage ist nicht dabei? Frage stellen